なぜ、Macのネットワーク境界を自動で守るアプリを作ったのか
Lafine Systems Design(個人開発者・ふじき てつはる)が、公共Wi-Fiと開発サーバーの露出リスクを自分で調べた記録。
きっかけは、マックのWi-Fiへのふとした疑問
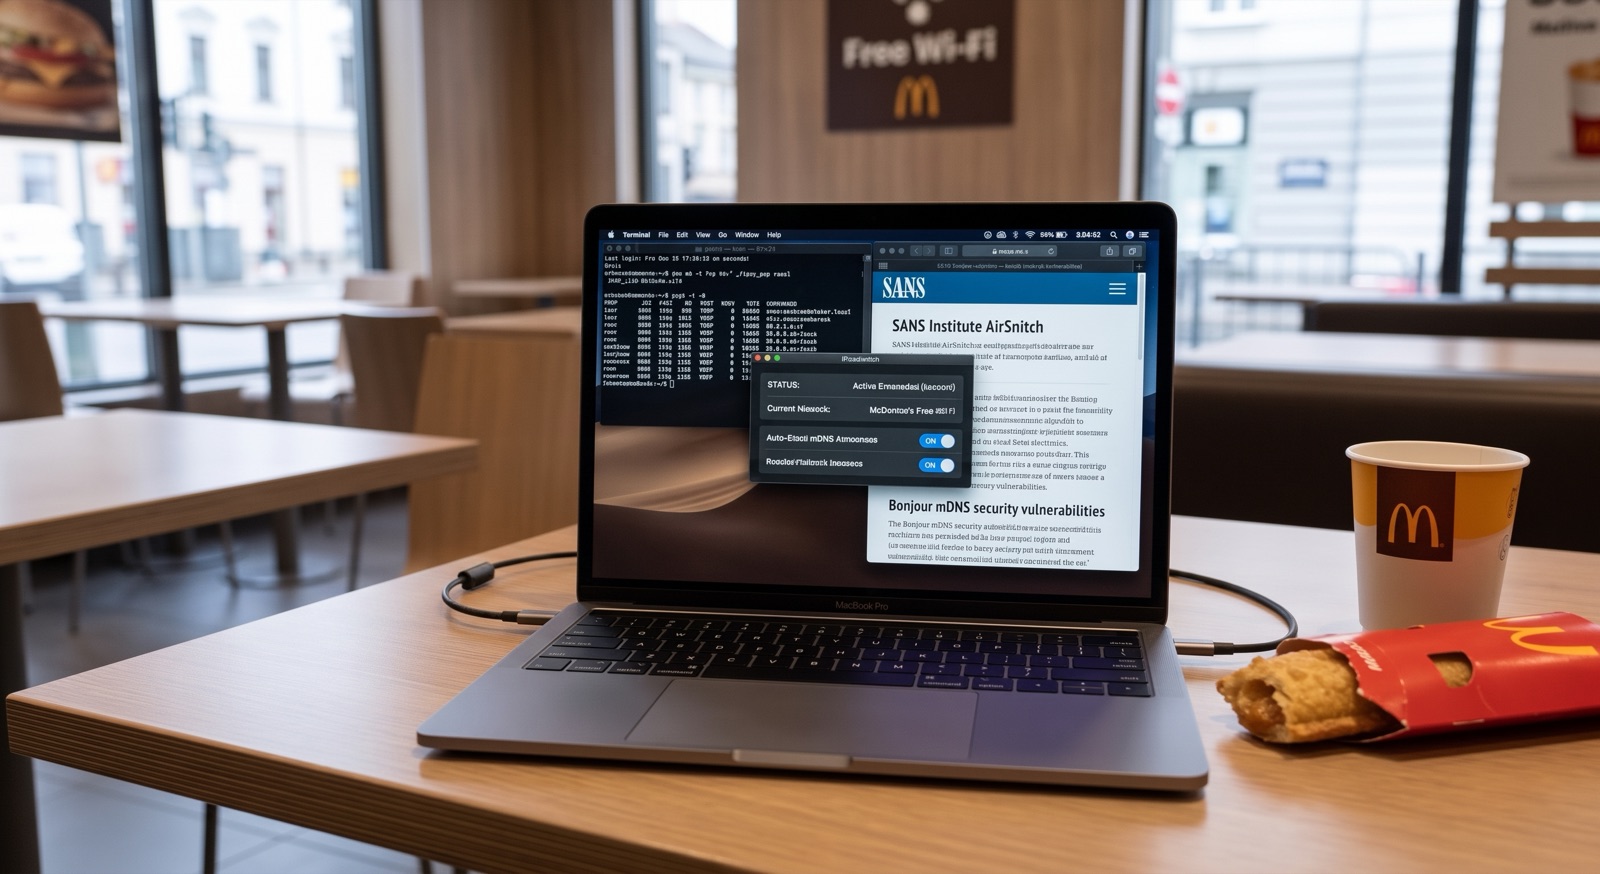
スタバよりもマックでアップルパイを食べながらMacを開くタイプの開発者です。ある日そこで作業していて、「このWi-Fi、隣の席の人から自分のMacってどう見えてるんだろう」とふと気になり、調べ始めました。
「公共Wi-Fiでもクライアント分離(AP分離)が効いていれば、他の端末とは通信できないから安全」。長くそう思っていましたが、調べると、その前提は思ったより甘いものでした。クライアント分離は、すべてのWi-Fiで有効とは限りません。有効な環境でも、SANS Instituteが報告した「AirSnitch」という手法で回避されることがあります。Bonjour(mDNS)で自分のMacが平文でいろいろ知らせていることも、手元でdns-sdやlsofを叩いて初めて実感しました。
結論はシンプルでした。対策は、「露出面を減らす」ことと、「ネットワークが変わるたびに人が手で切り替えはしない」と前提を置くことの2つです。カフェに着くたびに設定を見直す人は、ほぼいません(自分もしません)。そこで、信頼できるネットワークとそれ以外を自動で見分け、知らないネットワークでは露出面を自動で絞るmacOSアプリを作りました。これがRoamSwitchの始まりです。
開発サーバーも、実は同じ問題を抱えていた
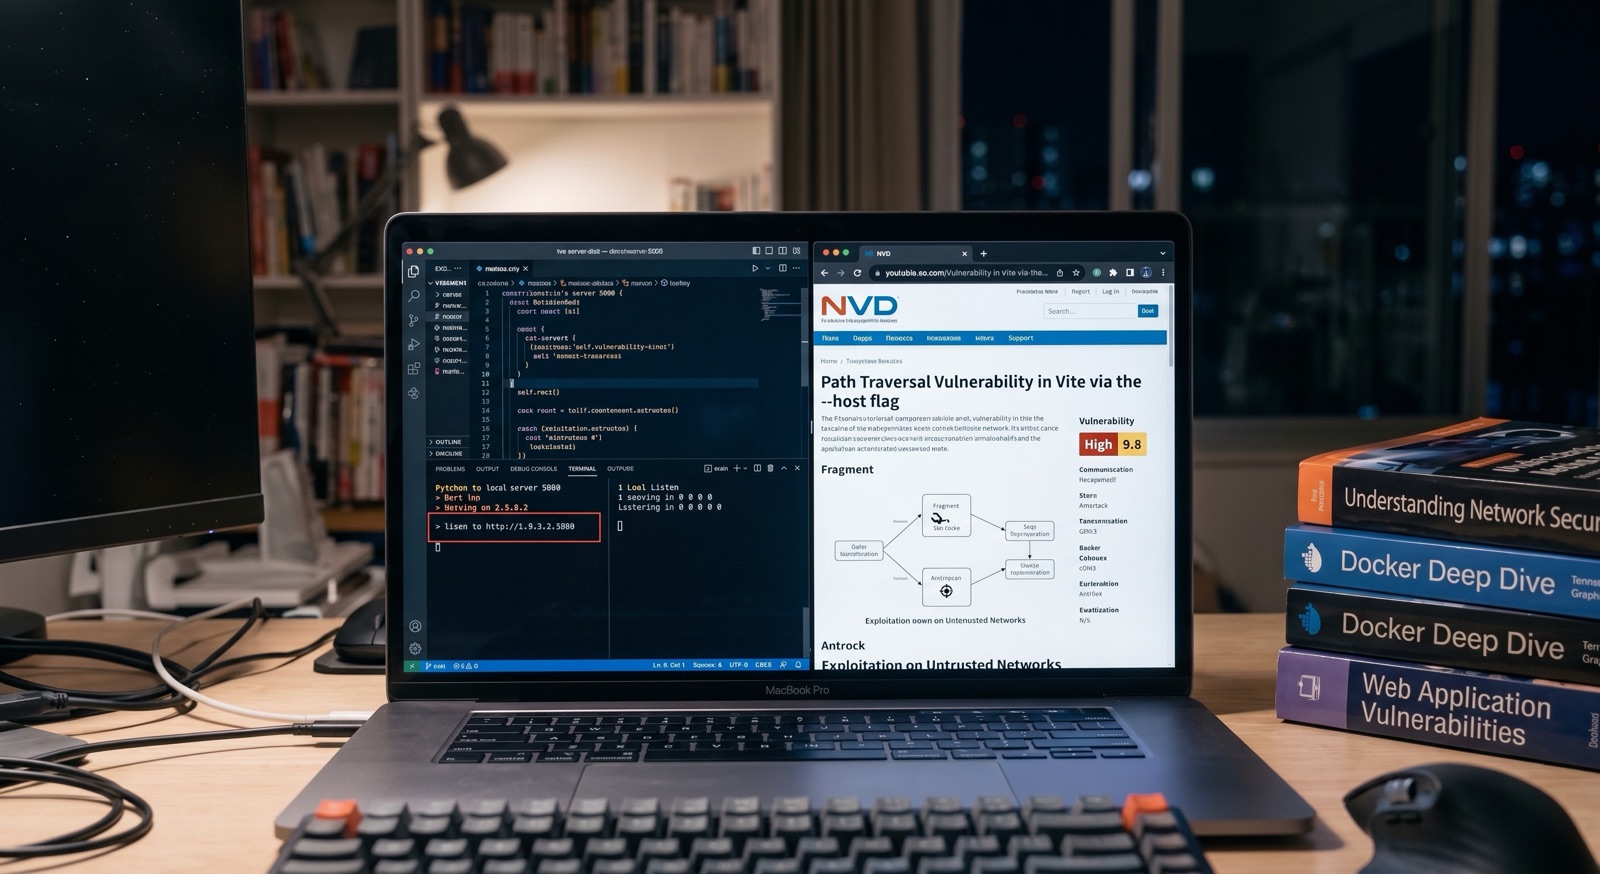
公共Wi-Fiを調べた流れで、開発サーバーはどうなのかも気になり、掘ってみました。「開発サーバーはlocalhostしか見ていないから、外からは安全」となんとなく思っていましたが、実際はフレームワークごとにばらばらで、直感に反する既定値のものもありました。
next devはhostnameを指定しないと0.0.0.0にバインドします。python -m http.serverも、既定で全インターフェースに公開します。Viteは既定がlocalhostですが、スマホの実機確認で--hostを付けたことは誰にでもあるはずです。そこを突くCVE-2023-34092(パストラバーサル、CVSS 7.5)もあります。Dockerの-pに至っては、ホスト側のファイアウォール設定をすり抜けて0.0.0.0で公開されることさえあります。
これも同じ結論になりました。人が毎回思い出して閉じるより、信頼できないネットワークにつないだ瞬間に、外部からのアクセスを自動で止めるほうが現実的です。実際、RoamSwitchでいちばんよく報告される使われ方の一つです。開放ポートをパッシブに監査してリスクを報告し、未登録のネットワークでは、カーネルのパケットフィルタで外部LANからのアクセスを止めます。
Lafine Systems Design / 個人開発者
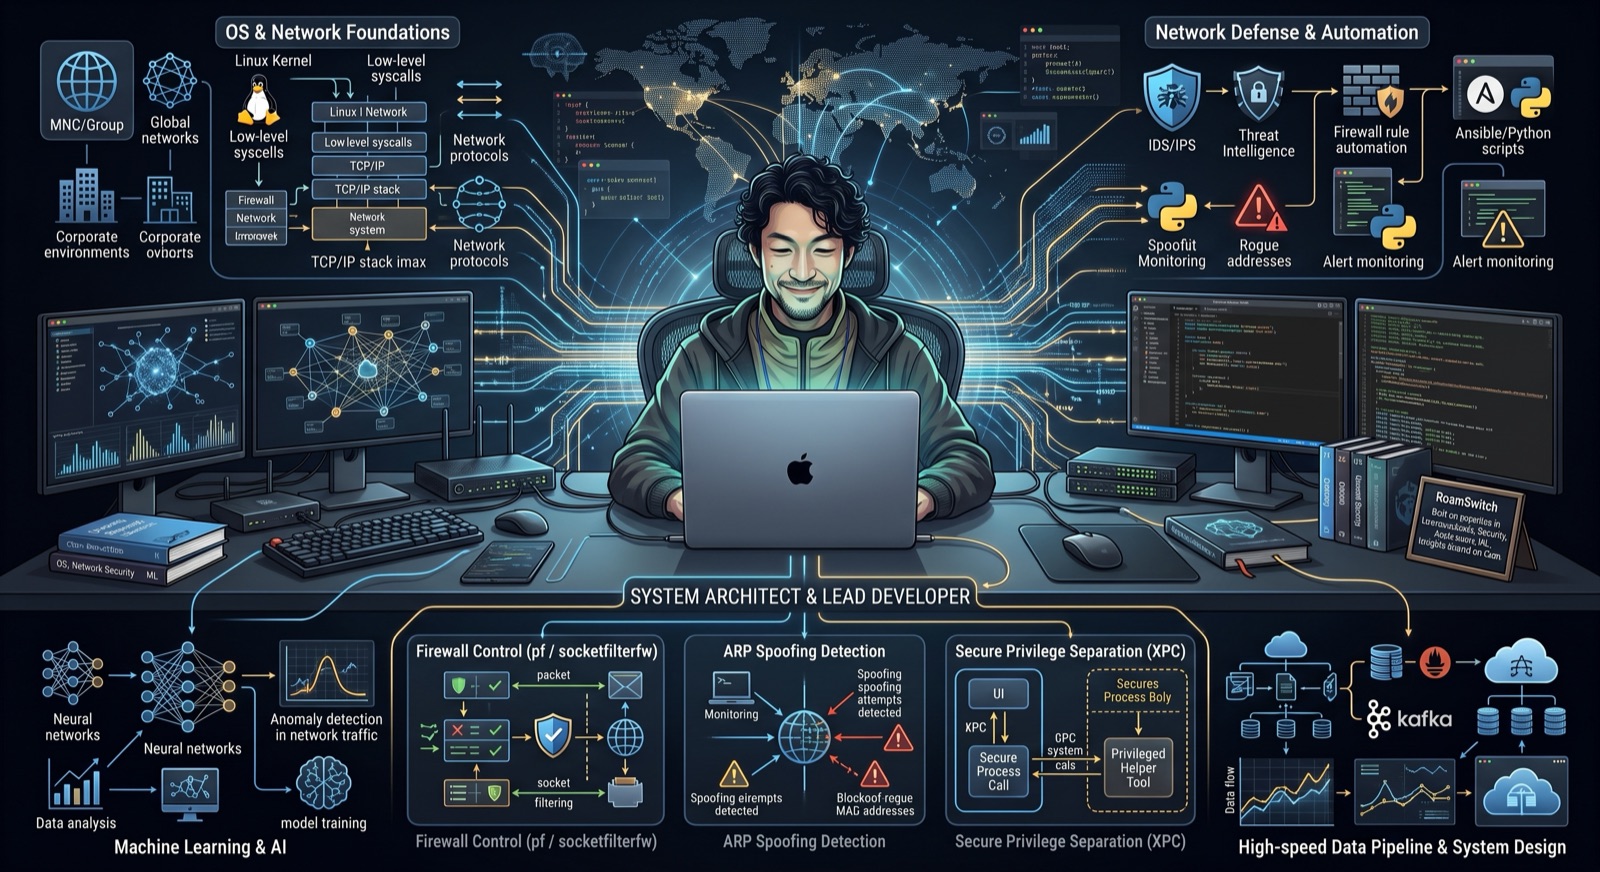
RoamSwitchのファイアウォール制御(pf/socketfilterfw)やARPスプーフィング検知、特権ヘルパー(XPC)は、実務の知見に基づいています。外資系IT企業と大手電機メーカーグループでSEを務め、独立後は官公庁・大学・研究機関向けにASPサービスを提供してきました。いまは個人で「RoamSwitch」を開発し、調べたことをZennに書いています。
検証できる形での公開
事業者名・所在地・お支払い方法等の法定表記は特定商取引法に基づく表記をご覧ください。